Domain bspk.de kaufen?
Wir ziehen mit dem Projekt
bspk.de um.
Sind Sie am Kauf der Domain
bspk.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bspk.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
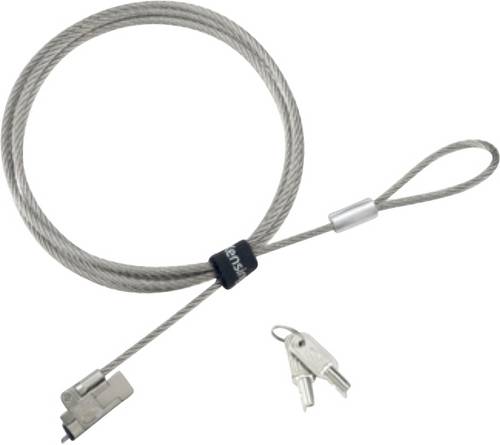
Kensington Laptop Schloss inkl. 2 Schlüssel, Online-Coderegistrierung mit Register & Retrieve-Dienst 1.83m0 EQ enthält nur 7,5 g Kunststoff gegenüber 36 g in der vorherigen Generation, was einer Reduzierung des Kunststoffanteils um 78 % entspricht*. *Kunststoff vom Kabelmantel, von der Crimp-Abdeckung, der Pressklemmenabdeckung und der Schlüsselabdeckung entfernt.Hochwertige Konstruktion aus EdelstahlStarkes und langlebiges Laptopschloss für moderne Arbeitsumgebungen. Das 1,80 m lange Kabel widersteht Schnittversuchen und bietet ausreichend Länge, um Ihren Laptop problemlos an Schreibtischen, Tischen und anderen Befestigungspunkten zu fixieren.Slim Nano SchließkopfGeeignet für ultraflache Geräte mit Nano-Sicherheitsslot. Der flache Schließkopf blockiert nicht die E/A-Anschlüsse und lässt Ihr Gerät flach und stabil liegen.Einzigartiger SchließmechanismusDie seitlich ausfahrende "Haken" greifen an die Innenkanten des Nano-Sicherheits-Slots und sorgen so für eine starke Verbindung zwischen dem Schloss und dem Geräterahmen.Geprüft und getestet, um Diebstahl zu verhindern und abzuschreckenPräzisionsgefertigt, um die strengen Industriestandards für Stärke, physische Ausdauer und mechanische Widerstandsfähigkeit zu erfüllen oder zu übertreffen.5-mm-SchlüsselsystemBei allen neuen Schlössern von Kensington gleich, so dass nur ein einziges Schlüsselsystem verwaltet werden muss. Mit der patentierten Hidden Pin Anti-Pick-Technologie, die Diebstahlversuche vereitelt.Register & RetrieveDurch Kensingtons Online-Registrierungsprogramm für Schlüssel erhalten Sie schnell, sicher und einfach Er38,69 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kensington Laptop Schloss inkl. 2 Schlüssel, Online-Coderegistrierung mit Register & Retrieve-Dienst 1.83 m K60630WW0 EQ enthält nur 7,5 g Kunststoff gegenüber 36 g in der vorherigen Generation, was einer Reduzierung des Kunststoffanteils um 78 % entspricht*. *Kunststoff vom Kabelmantel, von der Crimp-Abdeckung, der Pressklemmenabdeckung und der Schlüsselabdeckung entfernt.Hochwertige Konstruktion aus EdelstahlStarkes und langlebiges Laptopschloss für moderne Arbeitsumgebungen. Das 1,80 m lange Kabel widersteht Schnittversuchen und bietet ausreichend Länge, um Ihren Laptop problemlos an Schreibtischen, Tischen und anderen Befestigungspunkten zu fixieren.Slim Nano SchließkopfGeeignet für ultraflache Geräte mit Nano-Sicherheitsslot. Der flache Schließkopf blockiert nicht die E/A-Anschlüsse und lässt Ihr Gerät flach und stabil liegen.Einzigartiger SchließmechanismusDie seitlich ausfahrende "Haken" greifen an die Innenkanten des Nano-Sicherheits-Slots und sorgen so für eine starke Verbindung zwischen dem Schloss und dem Geräterahmen.Geprüft und getestet, um Diebstahl zu verhindern und abzuschreckenPräzisionsgefertigt, um die strengen Industriestandards für Stärke, physische Ausdauer und mechanische Widerstandsfähigkeit zu erfüllen oder zu übertreffen.5-mm-SchlüsselsystemBei allen neuen Schlössern von Kensington gleich, so dass nur ein einziges Schlüsselsystem verwaltet werden muss. Mit der patentierten Hidden Pin™ Anti-Pick-Technologie, die Diebstahlversuche vereitelt.Register & Retrieve™Durch Kensingtons Online-Registrierungsprogramm für Schlüssel erhalten Sie schnell, sicher und einfach Ersatz für verlorene oder gestohlene Schlüssel.Benutzerdefinierte SchließsystemeMit der Master Keyed (K60631M) Option erhalten IT-Manager einen einzigen Schlüssel für alle Schlösser, während jeder Anwender seinen eigenen Schlüssel erhält. Dies bietet ein ideales Maß an administrativer Kontrolle über die Geräte und hilft den Mitarbeitern gleichzeitig, sich vor Diebstahl zu schützen.43,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
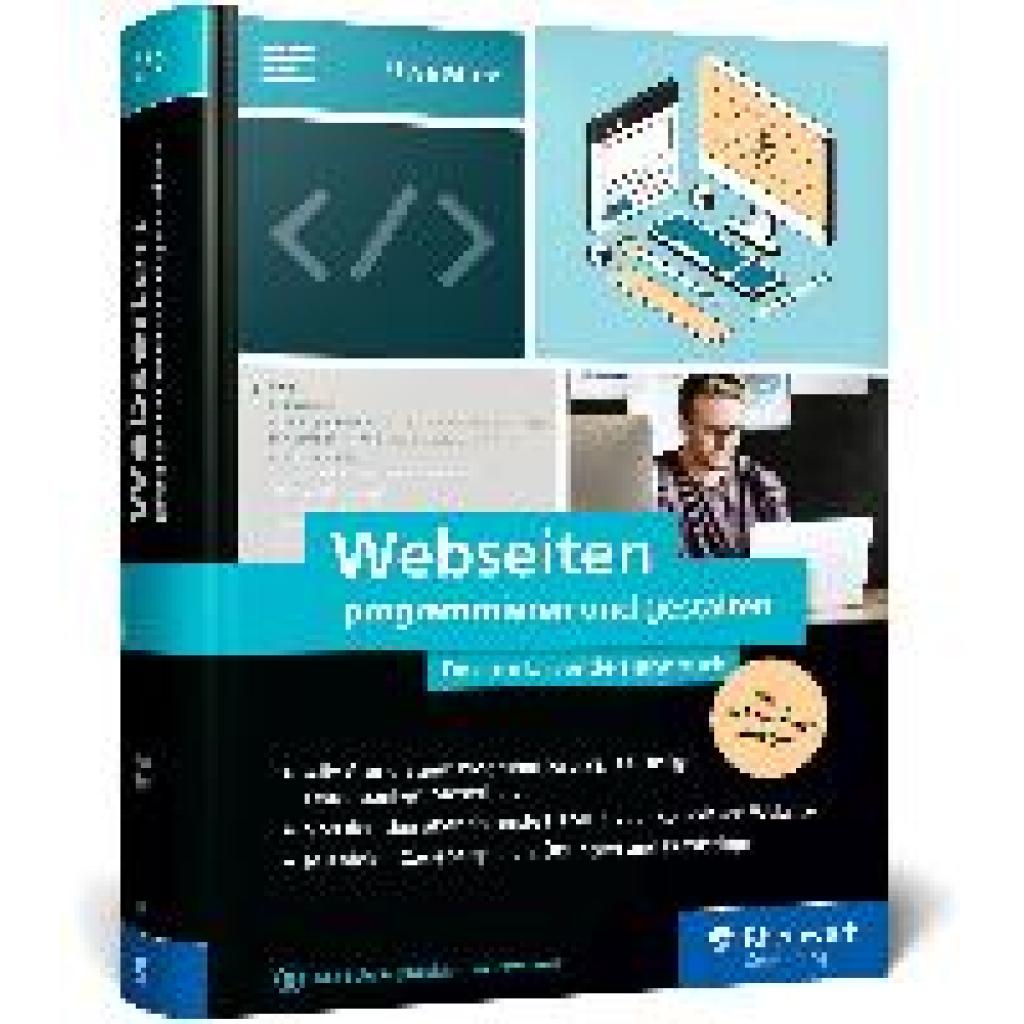
Mutz, Uwe: Webseiten programmieren und gestaltenWebseiten programmieren und gestalten , Das umfassende Handbuch für eine rundum gute Ausbildung zum Webseiten-Profi , Sport-Stoßdämpfer > Sportfederung , Erscheinungsjahr: 20240503, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Mutz, Uwe, Seitenzahl/Blattzahl: 1022, Themenüberschrift: COMPUTERS / Web / Design, Keyword: Anfänger; Beruf Studium Ausbildung; CMS Content Management; Fullstack-Entwicklung; Grundlagen Hand-Buch Bücher Lernen Tipp Anleitung; HTML CSS JavaScript; PHP SQL; Programmierung; User Centered Design; User Experience Design; User Storys; Webentwicklung; eigene Website erstellen, Fachschema: Internet / Publishing, Web-Site-Design~Microsoft SharePoint (WebServices, Portal)~Web Services (EDV)~Internet~Surfen (Internet), Fachkategorie: Web-Grafik und -Design~Internet, allgemein~Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 181, Höhe: 63, Gewicht: 2048, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jacobsen, Jens: Webseiten erstellen für EinsteigerWebseiten erstellen für Einsteiger , Schritt für Schritt mit HTML und CSS zur eigenen Website. Mit zahlreichen Abbildungen , Sport-Stoßdämpfer > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20191228, Produktform: Kartoniert, Titel der Reihe: Rheinwerk Computing##, Autoren: Jacobsen, Jens~Gidda, Matthias, Edition: ENL, Auflage: 20003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 423, Themenüberschrift: COMPUTERS / General, Keyword: Websites erstellen; Blogs WordPress; Online-Shops; HTML5; CSS3; JavaScript; Google Maps; Suchmaschinen-Optimierung; SEO; Homepage Internet; Hand-Buch Bücher lernen Grundlagen Kurse Tipps Workshops Tutorial Wissen Anleitung Training; Webseiten gestalten programmieren, Fachschema: Internet / Publishing, Web-Site-Design~Informatik~Internet~Surfen (Internet), Fachkategorie: Informatik~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Internet, allgemein, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk, Länge: 228, Breite: 174, Höhe: 27, Gewicht: 777, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783836242776 9783836228084, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 226463224,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie funktioniert die Indexierung von Webseiten in einer Online-Suchmaschine?
Die Indexierung von Webseiten in einer Online-Suchmaschine erfolgt durch sogenannte Webcrawler, die die Webseite nach relevanten Inhalten durchsuchen. Die gefundenen Informationen werden dann in einem Index gespeichert, um sie bei Suchanfragen schnell abrufen zu können. Die Relevanz einer Webseite für bestimmte Suchanfragen wird durch Algorithmen der Suchmaschine bestimmt. **
-
Wie können Links dazu beitragen, den Zugriff auf relevante Informationen im Internet zu erleichtern? Welche Rolle spielen Links in der Vernetzung von Webseiten?
Links ermöglichen es, von einer Webseite zur anderen zu navigieren und so relevante Informationen schnell zu finden. Sie verbinden verschiedene Webseiten miteinander und erleichtern so die Vernetzung des Internets. Durch das Klicken auf Links können Nutzer gezielt zu verwandten Inhalten gelangen und sich so umfassend informieren. **


Was ist eine Datenbank-Internetseite öffnen?
Eine Datenbank-Internetseite öffnen bedeutet, auf eine Webseite zuzugreifen, die auf einer Datenbank basiert. Diese Art von Webseite ermöglicht es Benutzern, auf gespeicherte Informationen zuzugreifen, Daten zu durchsuchen, zu filtern und zu aktualisieren. Die Datenbank kann verschiedene Arten von Informationen enthalten, wie z.B. Produktkataloge, Benutzerprofile oder Artikelinhalte. **
Wie können Online-Links dazu verwendet werden, um verschiedene Webseiten miteinander zu verknüpfen und Informationen miteinander zu teilen?
Online-Links können verwendet werden, um von einer Webseite auf eine andere zu verweisen. Durch das Klicken auf den Link gelangt der Nutzer direkt zur verknüpften Webseite. Auf diese Weise können Informationen zwischen verschiedenen Webseiten geteilt und verknüpft werden. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schülerkalender und InformationenEs Handelt Sich Um Einen Schülerkalender Für Die Weiter Führende Schule, Sowie Studium Es Beinhaltet Ein Notfallplan 'name, Anschrift, Telefon, Gesundheit, Emotion, Schule, Ziele, Hausarbeit, Taschengeld, Freunde' Ferienkalender Notenübersicht...25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kensington Laptop Schloss inkl. 2 Schlüssel, Online-Coderegistrierung mit Register & Retrieve-Dienst 1.83m0 EQ enthält nur 7,5 g Kunststoff gegenüber 36 g in der vorherigen Generation, was einer Reduzierung des Kunststoffanteils um 78 % entspricht*. *Kunststoff vom Kabelmantel, von der Crimp-Abdeckung, der Pressklemmenabdeckung und der Schlüsselabdeckung entfernt.Hochwertige Konstruktion aus EdelstahlStarkes und langlebiges Laptopschloss für moderne Arbeitsumgebungen. Das 1,80 m lange Kabel widersteht Schnittversuchen und bietet ausreichend Länge, um Ihren Laptop problemlos an Schreibtischen, Tischen und anderen Befestigungspunkten zu fixieren.Slim Nano SchließkopfGeeignet für ultraflache Geräte mit Nano-Sicherheitsslot. Der flache Schließkopf blockiert nicht die E/A-Anschlüsse und lässt Ihr Gerät flach und stabil liegen.Einzigartiger SchließmechanismusDie seitlich ausfahrende "Haken" greifen an die Innenkanten des Nano-Sicherheits-Slots und sorgen so für eine starke Verbindung zwischen dem Schloss und dem Geräterahmen.Geprüft und getestet, um Diebstahl zu verhindern und abzuschreckenPräzisionsgefertigt, um die strengen Industriestandards für Stärke, physische Ausdauer und mechanische Widerstandsfähigkeit zu erfüllen oder zu übertreffen.5-mm-SchlüsselsystemBei allen neuen Schlössern von Kensington gleich, so dass nur ein einziges Schlüsselsystem verwaltet werden muss. Mit der patentierten Hidden Pin Anti-Pick-Technologie, die Diebstahlversuche vereitelt.Register & RetrieveDurch Kensingtons Online-Registrierungsprogramm für Schlüssel erhalten Sie schnell, sicher und einfach Er38,69 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Kensington Laptop Schloss inkl. 2 Schlüssel, Online-Coderegistrierung mit Register & Retrieve-Dienst 1.83 m K60630WW0 EQ enthält nur 7,5 g Kunststoff gegenüber 36 g in der vorherigen Generation, was einer Reduzierung des Kunststoffanteils um 78 % entspricht*. *Kunststoff vom Kabelmantel, von der Crimp-Abdeckung, der Pressklemmenabdeckung und der Schlüsselabdeckung entfernt.Hochwertige Konstruktion aus EdelstahlStarkes und langlebiges Laptopschloss für moderne Arbeitsumgebungen. Das 1,80 m lange Kabel widersteht Schnittversuchen und bietet ausreichend Länge, um Ihren Laptop problemlos an Schreibtischen, Tischen und anderen Befestigungspunkten zu fixieren.Slim Nano SchließkopfGeeignet für ultraflache Geräte mit Nano-Sicherheitsslot. Der flache Schließkopf blockiert nicht die E/A-Anschlüsse und lässt Ihr Gerät flach und stabil liegen.Einzigartiger SchließmechanismusDie seitlich ausfahrende "Haken" greifen an die Innenkanten des Nano-Sicherheits-Slots und sorgen so für eine starke Verbindung zwischen dem Schloss und dem Geräterahmen.Geprüft und getestet, um Diebstahl zu verhindern und abzuschreckenPräzisionsgefertigt, um die strengen Industriestandards für Stärke, physische Ausdauer und mechanische Widerstandsfähigkeit zu erfüllen oder zu übertreffen.5-mm-SchlüsselsystemBei allen neuen Schlössern von Kensington gleich, so dass nur ein einziges Schlüsselsystem verwaltet werden muss. Mit der patentierten Hidden Pin™ Anti-Pick-Technologie, die Diebstahlversuche vereitelt.Register & Retrieve™Durch Kensingtons Online-Registrierungsprogramm für Schlüssel erhalten Sie schnell, sicher und einfach Ersatz für verlorene oder gestohlene Schlüssel.Benutzerdefinierte SchließsystemeMit der Master Keyed (K60631M) Option erhalten IT-Manager einen einzigen Schlüssel für alle Schlösser, während jeder Anwender seinen eigenen Schlüssel erhält. Dies bietet ein ideales Maß an administrativer Kontrolle über die Geräte und hilft den Mitarbeitern gleichzeitig, sich vor Diebstahl zu schützen.43,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Mutz, Uwe: Webseiten programmieren und gestaltenWebseiten programmieren und gestalten , Das umfassende Handbuch für eine rundum gute Ausbildung zum Webseiten-Profi , Sport-Stoßdämpfer > Sportfederung , Erscheinungsjahr: 20240503, Produktform: Leinen, Titel der Reihe: Rheinwerk Computing##, Autoren: Mutz, Uwe, Seitenzahl/Blattzahl: 1022, Themenüberschrift: COMPUTERS / Web / Design, Keyword: Anfänger; Beruf Studium Ausbildung; CMS Content Management; Fullstack-Entwicklung; Grundlagen Hand-Buch Bücher Lernen Tipp Anleitung; HTML CSS JavaScript; PHP SQL; Programmierung; User Centered Design; User Experience Design; User Storys; Webentwicklung; eigene Website erstellen, Fachschema: Internet / Publishing, Web-Site-Design~Microsoft SharePoint (WebServices, Portal)~Web Services (EDV)~Internet~Surfen (Internet), Fachkategorie: Web-Grafik und -Design~Internet, allgemein~Computernetzwerke und maschinelle Kommunikation, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 181, Höhe: 63, Gewicht: 2048, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Jacobsen, Jens: Webseiten erstellen für EinsteigerWebseiten erstellen für Einsteiger , Schritt für Schritt mit HTML und CSS zur eigenen Website. Mit zahlreichen Abbildungen , Sport-Stoßdämpfer > Sportfederung , Auflage: 3. Auflage, Erscheinungsjahr: 20191228, Produktform: Kartoniert, Titel der Reihe: Rheinwerk Computing##, Autoren: Jacobsen, Jens~Gidda, Matthias, Edition: ENL, Auflage: 20003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 423, Themenüberschrift: COMPUTERS / General, Keyword: Websites erstellen; Blogs WordPress; Online-Shops; HTML5; CSS3; JavaScript; Google Maps; Suchmaschinen-Optimierung; SEO; Homepage Internet; Hand-Buch Bücher lernen Grundlagen Kurse Tipps Workshops Tutorial Wissen Anleitung Training; Webseiten gestalten programmieren, Fachschema: Internet / Publishing, Web-Site-Design~Informatik~Internet~Surfen (Internet), Fachkategorie: Informatik~Computernetzwerke und maschinelle Kommunikation, Sprache: Deutsch, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Internet, allgemein, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk Verlag GmbH, Verlag: Rheinwerk, Länge: 228, Breite: 174, Höhe: 27, Gewicht: 777, Produktform: Klappenbroschur, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger EAN: 9783836242776 9783836228084, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 226463224,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die Indexierung von Webseiten in einer Online-Suchmaschine?
Die Indexierung von Webseiten in einer Online-Suchmaschine erfolgt durch sogenannte Webcrawler, die die Webseite nach relevanten Inhalten durchsuchen. Die gefundenen Informationen werden dann in einem Index gespeichert, um sie bei Suchanfragen schnell abrufen zu können. Die Relevanz einer Webseite für bestimmte Suchanfragen wird durch Algorithmen der Suchmaschine bestimmt. **
-
Wie können Links dazu beitragen, den Zugriff auf relevante Informationen im Internet zu erleichtern? Welche Rolle spielen Links in der Vernetzung von Webseiten?
Links ermöglichen es, von einer Webseite zur anderen zu navigieren und so relevante Informationen schnell zu finden. Sie verbinden verschiedene Webseiten miteinander und erleichtern so die Vernetzung des Internets. Durch das Klicken auf Links können Nutzer gezielt zu verwandten Inhalten gelangen und sich so umfassend informieren. **
-
Was ist eine Datenbank-Internetseite öffnen?
Eine Datenbank-Internetseite öffnen bedeutet, auf eine Webseite zuzugreifen, die auf einer Datenbank basiert. Diese Art von Webseite ermöglicht es Benutzern, auf gespeicherte Informationen zuzugreifen, Daten zu durchsuchen, zu filtern und zu aktualisieren. Die Datenbank kann verschiedene Arten von Informationen enthalten, wie z.B. Produktkataloge, Benutzerprofile oder Artikelinhalte. **
-
Wie können Online-Links dazu verwendet werden, um verschiedene Webseiten miteinander zu verknüpfen und Informationen miteinander zu teilen?
Online-Links können verwendet werden, um von einer Webseite auf eine andere zu verweisen. Durch das Klicken auf den Link gelangt der Nutzer direkt zur verknüpften Webseite. Auf diese Weise können Informationen zwischen verschiedenen Webseiten geteilt und verknüpft werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.